Как десктопные приложения следят за вами: анализ популярного софта для Windows
Большинство пользователей считают, что онлайн-трекинг происходит только в браузере: устанавливают расширение для блокировки рекламы на сайтах и думают, что полностью защищены. Но браузер — это лишь малая часть цифровой жизни.
Десктопные приложения — музыкальные плееры, мессенджеры, игровые лаунчеры и PDF-ридеры — тоже постоянно подключаются к интернету. И, как и сайты, многие из них отправляют разработчикам данные о ваших действиях. Разница лишь в том, что вы не увидите этот трафик, если не фильтруете всю систему целиком.
Именно поэтому в AdGuard для Windows v8.0 фильтрация на системном уровне включена по умолчанию. Это единственный надёжный способ защитить вашу конфиденциальность во всех приложениях, не нарушая их работу.
Чтобы оценить реальные масштабы слежки на ПК и понять, почему одной лишь защиты браузера недостаточно, мы провели собственное исследование.
Что мы измеряли
Мы отобрали самые разные популярные приложения для Windows из нескольких категорий: офисные инструменты, мессенджеры, медиаплееры, редакторы кода, игровые лаунчеры и ИИ-ассистенты.
С помощью AdGuard для Windows v8.0 мы отслеживали и анализировали все исходящие веб-запросы, которые эти приложения отправляли как во время активного использования, так и в фоновом режиме. Мы запускали каждую программу примерно на 3,5 минуты. Даже за этот короткий промежуток времени собранные данные оказались весьма показательными. Мы классифицировали каждый конечный адрес (endpoint), чтобы определить, для чего он использовался: для работы основных функций программы, сбора телеметрии, показа рекламы или удалённой настройки.
Примечание к методологии
Этот тест проводился в один проход на одном компьютере и с одним пользователем. Длительность работы и сценарии использования приложений немного отличались, поэтому мы не можем напрямую сравнивать их между собой. Мы также скрыли названия компаний, чтобы сместить фокус с конкретных брендов на общие технические закономерности. Нашей целью было показать, как устроен трекинг в десктопных приложениях, а не составить рейтинг нарушителей.
Что мы обнаружили
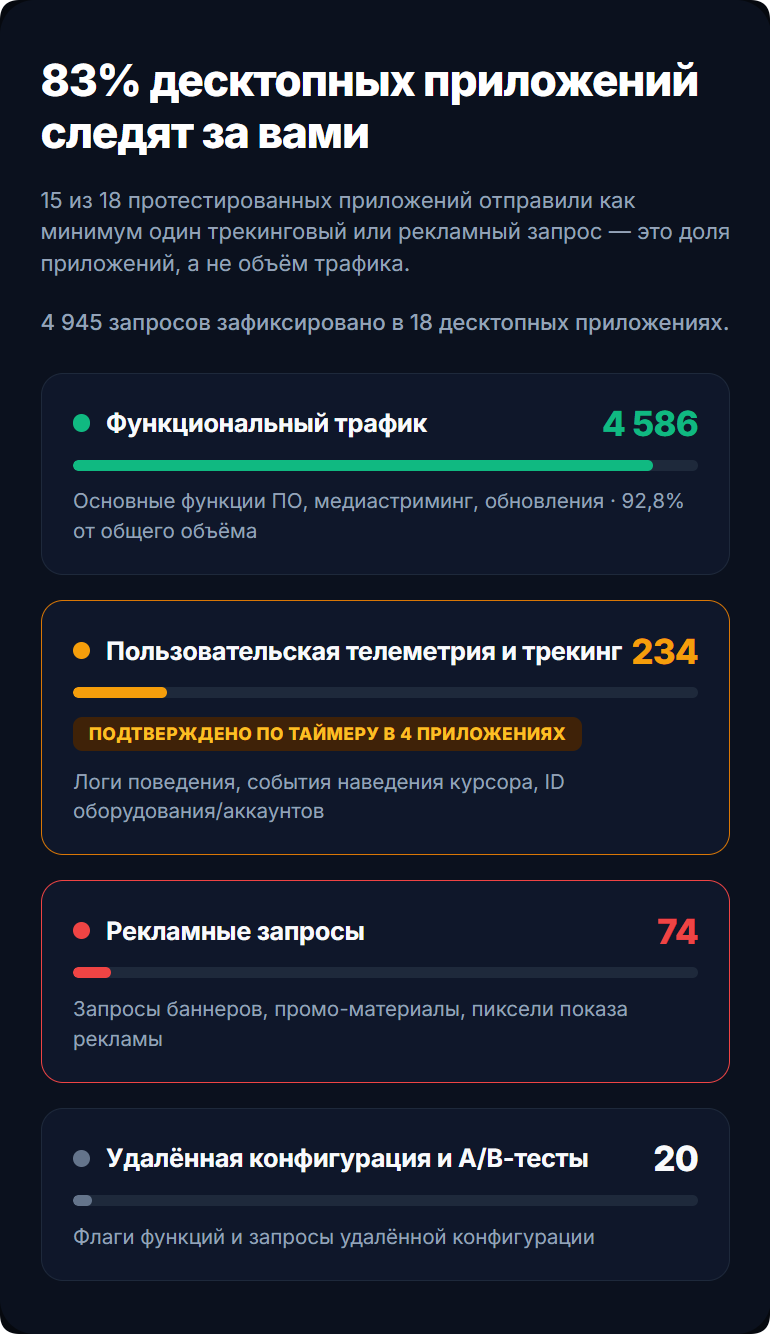
В ходе тестирования 18 приложений мы зафиксировали обращение к 1965 уникальным серверам (endpoints), которые сгенерировали в общей сложности 4945 отдельных веб-запросов.
AdGuard перехватил и очистил запросы к 1780 из этих серверов, удалив из них конфиденциальные заголовки вместо полной блокировки соединения. Кроме того, AdGuard полностью заблокировал исходящие вызовы, чьей единственной целью были трекинг или доставка рекламы: целые пакеты запросов к известным серверам телеметрии отклонялись ещё до того, как они попадали в сеть, а не просто очищались от заголовков.
Хотя функциональные запросы составляют значительную часть от общего объёма трафика, Защита от трекинга в AdGuard всё равно очистила конфиденциальные заголовки почти на 90% всех серверов — включая множество обычных, чисто функциональных запросов, а не только трекинговые. Что действительно поражает: 15 из 18 протестированных нами приложений (83%) отправили как минимум один запрос, который мы классифицировали как трекинг или рекламу. Небольшие пакеты телеметрии регулярно отправляются в фоновом режиме, со временем складываясь в детальный профиль вашего поведения.
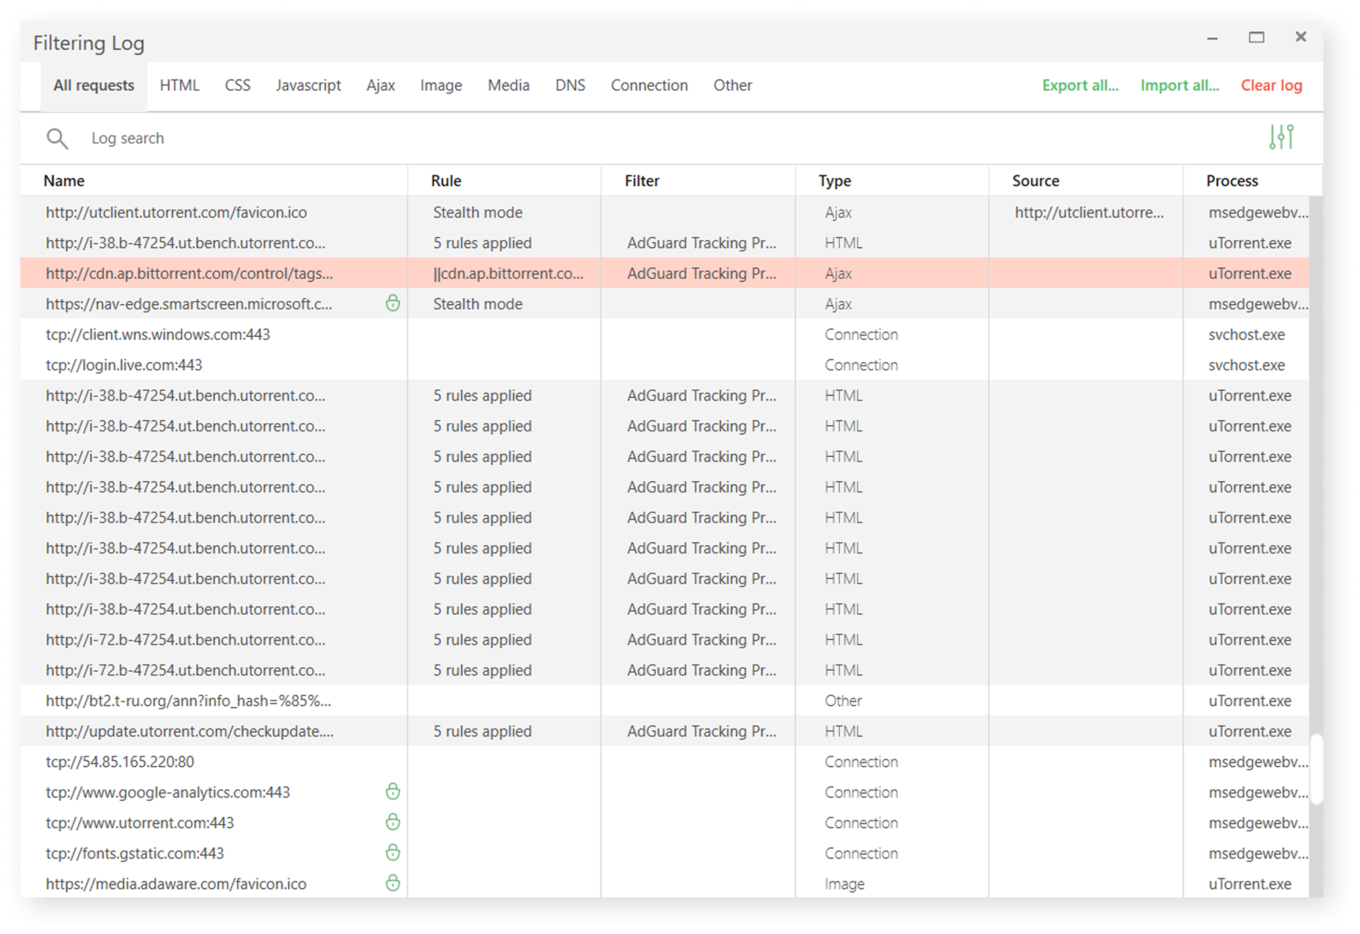
Как десктопный трекинг выглядит на практике
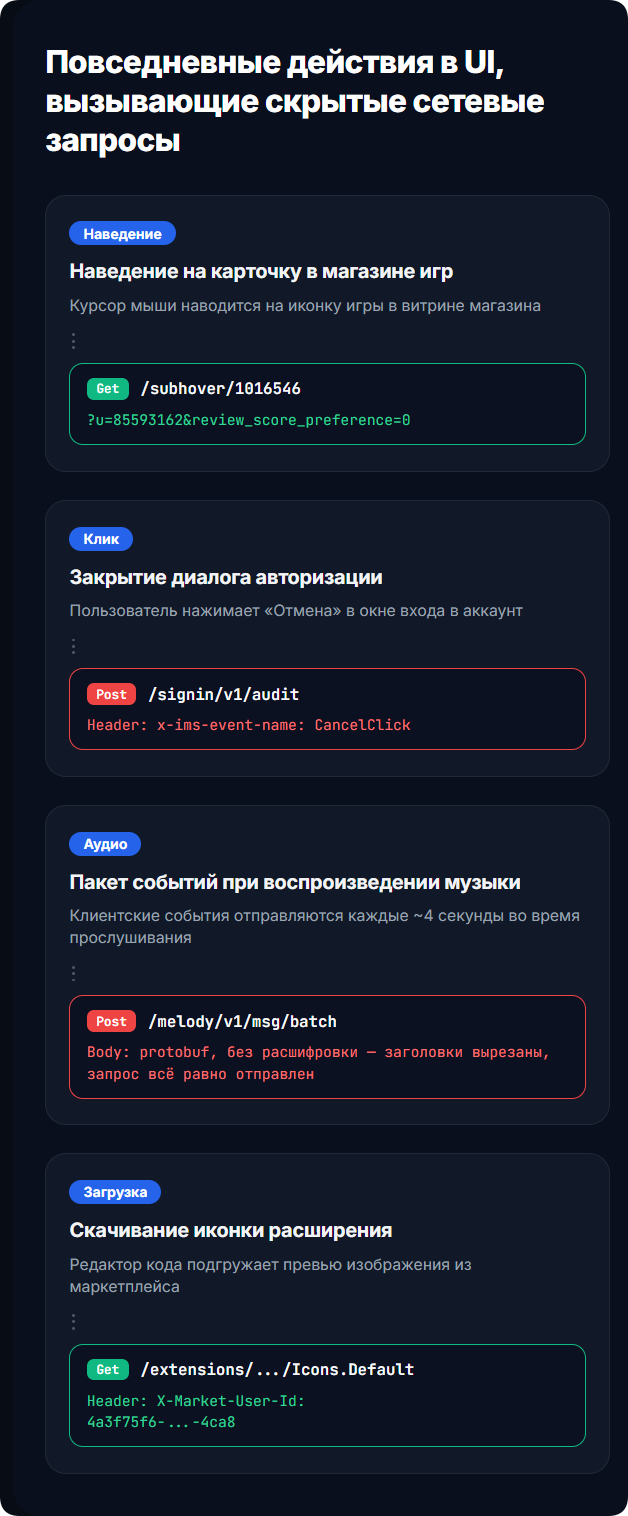
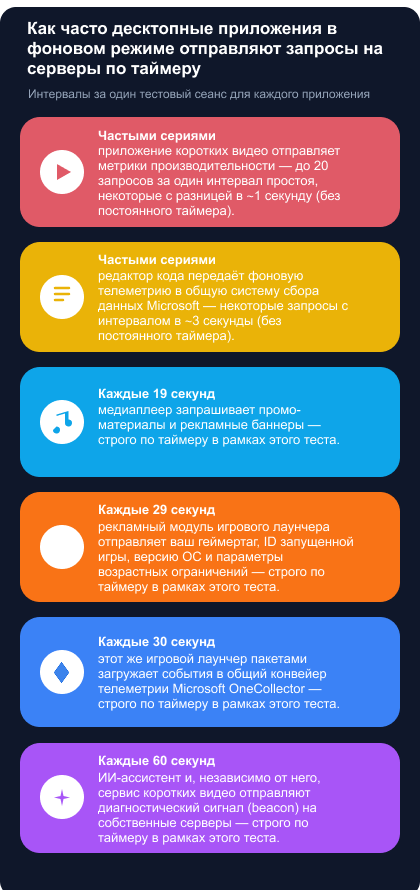
Сухие цифры статистики могут казаться чем-то абстрактным. На деле же программы переводят каждое ваше повседневное действие в подробные сетевые запросы. Онлайн-магазин игр отслеживает движение курсора и ваш ID аккаунта, когда вы наводите мышь на карточку игры. Приложение игровой консоли отправляет ваш тег игрока и ID устройства каждые 29 секунд, а браузерный движок платформы коротких видео раз в 60 секунд отправляет на собственные серверы диагностический сигнал с постоянным идентификатором устройства — независимо от того, что сейчас отображается на экране.
Даже обычный PDF-ридер фиксирует клики по кнопкам, отправляя отдельный запрос, когда вы отменяете вход в систему. Музыкальный стриминговый сервис каждые четыре секунды выгружает отчёты о прослушивании, указывая точную секунду трека, модель ноутбука и характеристики аудиовыхода. А запрос от видеоплатформы раскрывает ваш зрительский профиль в обычном, незашифрованном виде прямо в параметрах запроса — включая статус подписки и регион, что легко увидеть при проверке соединения на устройстве.
Вы можете подумать: «Ну и что с того, что программа фиксирует клик по кнопке или модель моего ноутбука?»
По отдельности эти данные кажутся безобидными. Но собранные вместе, они формируют ваш подробный поведенческий профиль. Компании используют такие профили, чтобы отслеживать ваши действия в разных приложениях, корректировать цены в зависимости от вашего устройства и навязывать таргетированную рекламу. Это также означает, что вся история ваших действий навсегда привязывается к вашей личности и окажется под угрозой, если серверы разработчика когда-нибудь взломают.
Одни и те же получатели повсюду
Мы ожидали, что разные компании будут использовать разные инструменты отслеживания. Вместо этого мы обнаружили, что одни и те же получатели данных встречаются в совершенно не связанных между собой программах.
Один и тот же клиентский идентификатор Microsoft (client ID) всплыл в четырёх абсолютно разных программах: мессенджере, приложении игровой консоли, музыкальном плеере и торрент-клиенте. Так происходит потому, что многие десктопные приложения создаются на базе веб-технологий (WebView), в которые по умолчанию встроена браузерная телеметрия.
Мы также обнаружили, что стандартные аналитические инструменты вроде Google Analytics и Google Tag Manager работают прямо внутри десктопных процессов, а не только в браузерах.
Но самое главное — большая часть трекингового трафика уходила не сторонним компаниям, а напрямую на серверы разработчиков самих приложений. Это не обязательно хуже стороннего трекинга, но блокировать его гораздо сложнее: вы не можете просто перекрыть доступ к серверам разработчика, ведь тогда перестанет работать и сама программа.
Тихая работа в фоне
Одним из самых удивительных открытий стала частота фоновой активности. Программы для ПК не ждут, пока вы нажмёте на кнопку, чтобы начать отправку данных.
Более 20% протестированных нами приложений отправляют телеметрию по таймеру автоматически, вообще без какого-либо участия пользователя. Вы можете открыть программу, отойти от компьютера, а вернувшись, обнаружить десятки зафиксированных исходящих запросов, отправленных, пока ваш компьютер просто стоял без дела.
Эти фоновые запросы варьируются от ежесекундных высокочастотных отчётов о производительности до периодических сводок о состоянии системы, отправляемых по расписанию.
Почему блокировки доменов недостаточно
Если слежка настолько повсеместна, возникает очевидный вопрос: почему бы просто не заблокировать домены, которые используются для трекинга?
Проблема в том, что десктопный трекинг редко обитает на отдельных «плохих» доменах. Чаще всего он находится на тех же серверах, которые обеспечивают работу самого приложения. В наших тестах почти каждое шестое приложение (17%) отправляло данные трекинга или рекламы с тех же хостов, что используются для его основных функций.
Представьте себе музыкальный стриминговый сервис. Он может использовать один и тот же домен для обработки входа в ваш аккаунт, трансляции треков и сбора телеметрии. Если вы заблокируете этот домен, чтобы прекратить слежку, вы тем самым остановите и воспроизведение музыки.
Вот почему простая блокировка доменов здесь бессильна. Чтобы остановить отслеживание и не сломать приложение, нужен более точный инструмент, способный отличить рабочий запрос от трекингового на одном и том же сервере.
Наше решение: системная фильтрация с инспекцией HTTPS
AdGuard для Windows решает эту проблему с помощью фильтрации на уровне пути (path-level filtering).
Обычные сетевые фильтры видят только конечный сервер, так как современные приложения шифруют остальную часть соединения. Дешифруя трафик локально на вашем устройстве, мы можем проанализировать полный URL-путь и заголовки запросов. Это позволяет нам вырезать конфиденциальные данные и блокировать конкретные пути отслеживания, беспрепятственно пропуская при этом рабочие запросы.
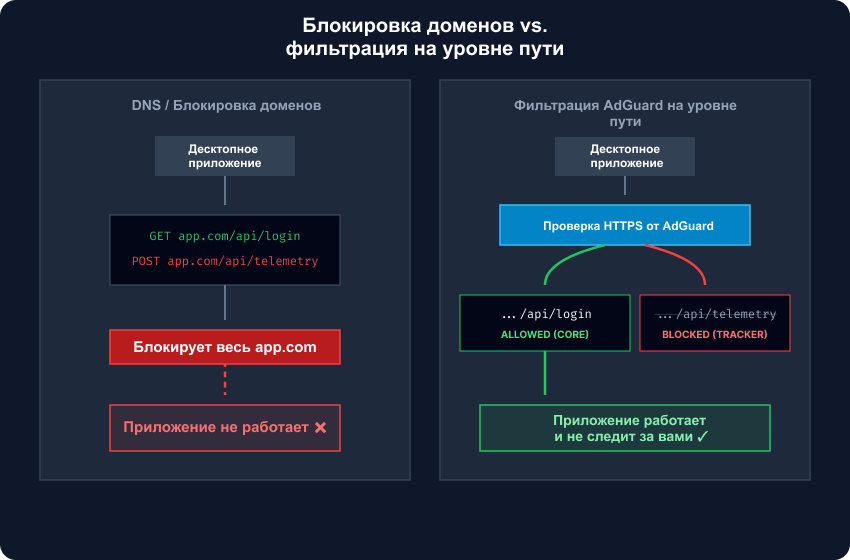
Блокировка доменов отключает серверы целиком. HTTPS-фильтрация на уровне пути проверяет отдельные URL-адреса, удаляя телеметрию и сохраняя работу основных функций приложений
Мы соблюдаем баланс между защитой и стабильностью благодаря умной системе настроек. Мы включаем полную HTTPS-фильтрацию для доверенных приложений вроде браузеров. При этом мы исключаем из фильтрации чувствительные программы (например, банковские клиенты), чтобы гарантировать безопасность ваших данных. Для остальных программ мы фильтруем базовый трафик, оставляя HTTPS-фильтрацию выключенной по умолчанию. Вы можете включить её вручную в разделе Управление приложениями, если вам нужна максимальная защита. Это позволит остановить скрытую слежку, не нарушая работу софта.
Почему это безопасно
Вся обработка происходит исключительно на вашем компьютере. Фильтрация с помощью инспекции HTTPS выполняется локально на вашем устройстве: встроенный модуль на мгновение расшифровывает запрос, чтобы проверить его путь и заголовки (точно так же, как он делает это для очистки конфиденциальных данных).
Чего этот модуль точно не делает: он не сохраняет это содержимое и никуда его не отправляет.
Каждая проверка — это локальное сопоставление со списком блокировки, а расшифрованные данные мгновенно удаляются сразу после принятия решения о фильтрации. Ваш трафик никогда не покидает устройство для этих целей. Сам процесс происходит молниеносно и оптимизирован так, чтобы не нагружать процессор и не снижать скорость интернета.
Сравнение методов защиты от трекинга
| Метод | Область действия | Защита от трекинга |
|---|---|---|
| Браузерное расширение AdGuard | Только браузер | Высокая |
| DNS-фильтрация | На уровне всей системы | Средняя (только на уровне доменов — нельзя отделить трекинг от полезного трафика на общем хосте) |
| VPN | На уровне всей системы | По умолчанию отсутствует (только шифрование; для блокировки требуется встроенный DNS-фильтр, например, опциональный AdGuard DNS в AdGuard VPN) |
| Десктопное приложение AdGuard | На уровне всей системы | Максимальная (при включении HTTPS-фильтрации для конкретного приложения; включена по умолчанию для браузеров, для остальных приложений — по запросу) |
Заключение
Десктопные приложения больше не изолированы от интернета. Для их работы требуются сложные серверные инфраструктуры. И эти сети часто передают скрытые трекинговые данные вместе с вашими рабочими файлами. Традиционные инструменты с трудом справляются с блокировкой такой слежки, поскольку не могут заглянуть внутрь зашифрованных соединений десктопных приложений.
AdGuard для Windows предлагает более эффективное решение. Благодаря фильтрации на уровне пути мы можем очищать конкретные трекинговые запросы, сохраняя при этом полную работоспособность ваших программ. Это значит, что ваша конфиденциальность остаётся под вашим контролем, а нужное вам программное обеспечение продолжает работать без сбоев.
Хотите убедиться в этом сами?
Скачайте AdGuard для Windows v8.0 и откройте Журнал фильтрации. Вы сможете в реальном времени наблюдать, как мы блокируем трекинговые запросы от ваших приложений.